Headra: Minimale header-interceptie-uitbreiding voor webontwikkeling
Headra, ontwikkeld door daleyjem (James Daley), is een minimalistische browserextensie voor het onderscheppen en bewerken van HTTP-verkeer tijdens ontwikkeling en beveiligingstests. Het stelt gebruikers in staat om verzoek- en antwoordheaders in te stellen, toe te voegen of te verwijderen, regex URL-matching te gebruiken en te experimenteren met body- en statuswijzigingen voor geavanceerde foutopsporing. De extensie omvat profielimport/-export, domeinspecifieke regels en presets om de setup te versnellen. Bedoeld voor webontwikkelaars, QA-ingenieurs en beveiligingsonderzoekers, houdt het configuraties lokaal om de privacy te beschermen.
Waar Headra voor is gebouwd in een ontwikkelworkflow
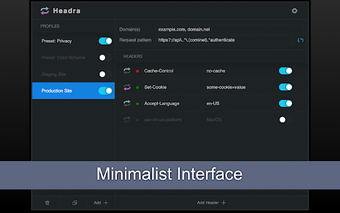
Headra richt zich op gerichte HTTP-manipulatie in plaats van volledige proxy-inspectie, en biedt een compacte interface om headers te bewerken en API-gedrag te testen. Kernacties omvatten het instellen, toevoegen of verwijderen van aanvraag- en antwoordheaders en het toepassen van regex-gebaseerde URL-matching. De extensie vermeldt ook experimentele controles voor het wijzigen van antwoordlichamen en statuscodes, waardoor ontwikkelaars snelle manieren hebben om gevarieerde serverantwoorden te simuleren zonder een aparte proxytool.
Hoe het past in het dagelijks gebruik en de waargenomen prestaties
De extensie benadrukt een minimalistische, afleidingsvrije UI en wordt door gebruikers opgemerkt als een lichte alternatieve voor meer complexe header-tools, wat het sneller maakt om te configureren voor kleine debugtaken. Profielbeheer, presets en domeinspecifieke regelafbakening verminderen repetitieve instellingen bij het wisselen van projecten. Omdat installaties regels lokaal houden, blijft de workflow compact en wordt voorkomen dat gegevens tussen diensten worden verplaatst tijdens routinetests.
Wat het doet met betrekking tot configuratieprivacy en opslag
Headra hanteert een privacy-eerste houding: de ontwikkelaar stelt dat de extensie geen gebruikersgegevens verzamelt, verkoopt of deelt, en alle configuraties blijven lokaal opgeslagen. Ingebouwde import-, export-, back-up- en hersteloperaties werken met browseropslag, waardoor teams profielen kunnen migreren of delen zonder externe opslag. Real-time foutrapportage helpt te voorkomen dat ongeldige regels per ongeluk worden opgeslagen.
Hoe het zich verhoudt tot grotere verkeershulpmiddelen en wie het zou moeten gebruiken
In tegenstelling tot omvangrijkere debugpakketten, beperkt Headra opzettelijk zijn reikwijdte tot headerbewerking en afgebakende onderscheppingen, wat geschikt is voor ontwikkelaars en onderzoekers die een gefocust hulpmiddel nodig hebben. Het project is gedeeld-bron op GitHub, wat de inspectie en bijdrage van de gemeenschap aanmoedigt. Het draait op Chrome en andere Chromium-gebaseerde browsers en heeft een cross-browser build voor Firefox, waardoor het nuttig is voor multi-browser testen waar een lichte headerbeheerder voldoende is.
Praktische keuze voor ontwikkelaars die een gefocust header-tool willen
Headra is een praktische optie voor ontwikkelaars en veiligheidstesters die beknopte, lokale controle over HTTP-headers nodig hebben zonder een zware proxy. Verwacht een compact werkproces en gemeenschapszichtbare broncode; wees voorzichtig met de experimentele body/status-bewerkingen. Omdat Chrome een standaard 'debugging'-melding toont wanneer extensies de debugger API gebruiken, schakel de extensie in een apart browserprofiel in terwijl je de debugger-rechten evalueert.